AUTORIZĀCIJA
Blogs
Kā aizsargāt attālinātas darba ierīces droši
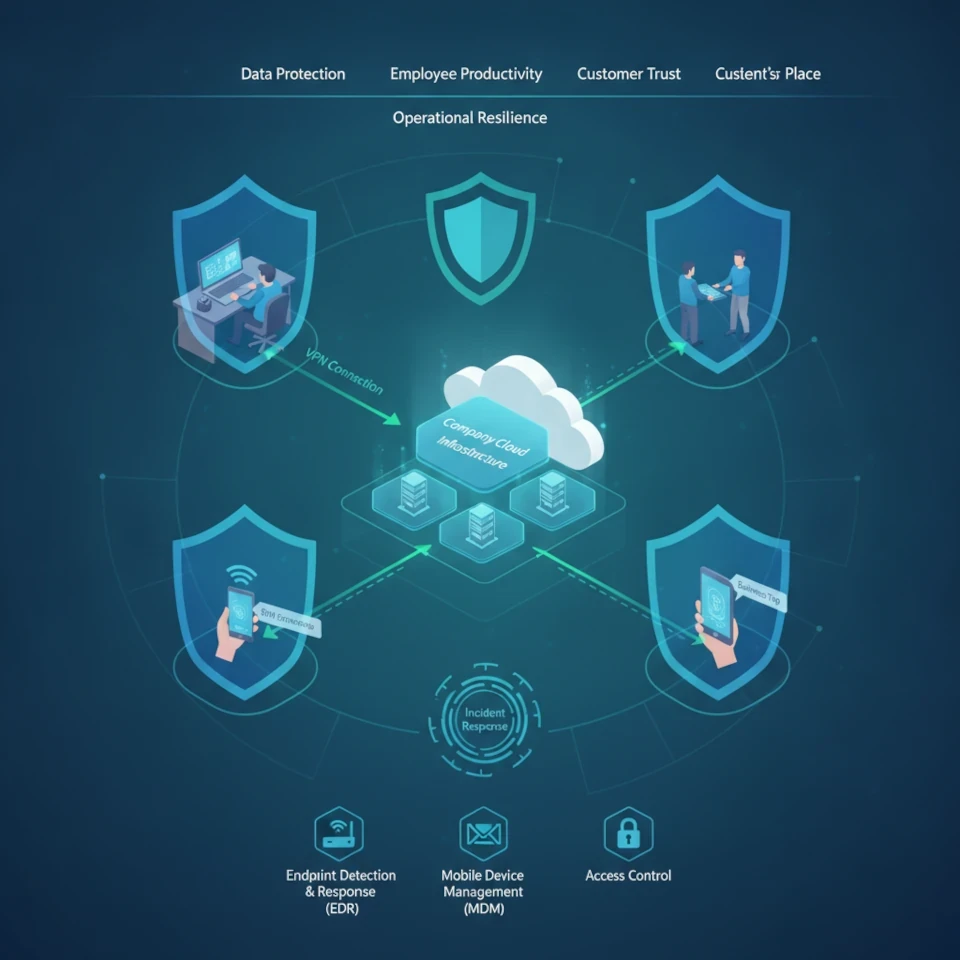
Attālināts darbs paplašina uzņēmuma darba vidi tālu aiz biroja sienām. Klēpjdators mājas tīklā, telefons komandējumā un planšete pie klienta kļūst par uzņēmuma infrastruktūras daļu. Tāpēc jautājums, kā aizsargāt attālinātas darba ierīces, nav tikai IT nodaļas tehnisks uzdevums. Tas tieši ietekmē datu aizsardzību, darbinieku produktivitāti, klientu uzticību un spēju turpināt darbu pēc incidenta.
Biežākā kļūda ir koncentrēties uz vienu risinājumu, piemēram, pretvīrusu programmu vai VPN. Patiesībā drošība attālinātā darba vidē veidojas no vairākiem savstarpēji saistītiem slāņiem: skaidras ierīču uzskaites, identitātes pārvaldības, regulāriem atjauninājumiem, datu šifrēšanas, rezerves kopijām un noteiktas rīcības kārtības incidenta brīdī. Ja kāds no šiem slāņiem nav ieviests, pārējie nevar pilnībā kompensēt risku.
Sāciet ar atbildību un ierīču pārskatāmību
Uzņēmums nevar aizsargāt to, ko tas nepārzina. Attālinātā darba modelī bieži parādās ierīces, kas nav iekļautas IT uzskaitē: personīgi datori, veci uzņēmuma telefoni, mājas maršrutētāji vai ārējie datu nesēji. Tie var piekļūt e-pastam, mākoņkrātuvei un klientu datiem, taču netiek regulāri pārbaudīti.
Pirmais solis ir izveidot aktuālu ierīču reģistru. Tajā jābūt norādītam, kam ierīce pieder, kurš lietotājs to izmanto, kādām sistēmām tā piekļūst, vai tā ir šifrēta un vai tajā darbojas centralizēta pārvaldība. Šim reģistram nav jābūt sarežģītam, taču tam jābūt uzturētam kā dzīva procesa daļai, nevis vienreizējam Excel failam.
Jāpieņem arī skaidrs lēmums par personīgo ierīču izmantošanu. Mazākos uzņēmumos BYOD pieeja var šķist ekonomiska un ērta, īpaši īslaicīgiem darbiniekiem. Tomēr tā prasa stingrākus noteikumus par piekļuvi, datu glabāšanu un uzņēmuma datu dzēšanu pēc sadarbības beigām. Ja šādu kontroli nodrošināt nevar, drošāks risinājums ir uzņēmuma pārvaldītas ierīces.
Kā aizsargāt attālinātas darba ierīces ar piekļuves kontroli
Pazaudēta parole joprojām ir viens no ātrākajiem ceļiem uz uzņēmuma sistēmām. Attālinātā darba apstākļos ar paroli vien nepietiek, jo lietotāji pieslēdzas no dažādiem tīkliem un ierīcēm. Vairāku faktoru autentifikācija ir jāievieš visās kritiskajās sistēmās: e-pastā, mākoņpakalpojumos, attālinātās piekļuves rīkos, finanšu sistēmās un administratoru kontos.
Vienlaikus jāpārskata piekļuves tiesības. Darbiniekam jāredz tikai tie dati un sistēmas, kas nepieciešamas viņa pienākumiem. Pārāk plašas tiesības bieži rodas vēsturiski: darbinieks uz laiku aizvieto kolēģi, iesaistās projektā vai saņem administratora piekļuvi problēmas novēršanai, bet piekļuve pēc tam paliek aktīva.
Īpašu uzmanību pelna vadītāju, grāmatvedības un IT administratoru konti. Tie ir pievilcīgi mērķi krāpniekiem, jo sniedz plašu piekļuvi vai iespēju autorizēt maksājumus. Šiem lietotājiem jāizmanto unikālas, garas paroles, paroļu pārvaldnieks un pastiprināta autentifikācija. Administratora ikdienas darbam nav jānotiek ar administratora kontu - šādām tiesībām jābūt piešķirtām tikai tad, kad tas ir pamatoti nepieciešams.
Izveidojiet pārvaldītu ierīču drošības minimumu
Darbinieks nedrīkst būt vienīgais, kurš atbild par operētājsistēmas atjauninājumiem, šifrēšanu un drošības programmu darbību. Cilvēciska kļūda nav izņēmums, bet paredzams risks. Centralizēta ierīču pārvaldība ļauj IT komandai redzēt, vai klēpjdators atbilst drošības prasībām, un reaģēt, pirms ievainojamība kļūst par incidentu.
Praksē katrai attālināti izmantotajai uzņēmuma ierīcei jānodrošina vismaz šādi kontroles elementi:
- operētājsistēmas, pārlūkprogrammu un programmatūras drošības atjauninājumi;
- pilna diska šifrēšana, lai nozagta ierīce neatklātu tajā esošos datus;
- aizsardzība pret ļaunprogrammatūru ar centralizētu uzraudzību;
- automātiska ekrāna bloķēšana un droša pieteikšanās;
- iespēja attālināti bloķēt vai dzēst uzņēmuma datus no nozaudētas ierīces.
Šifrēšana ir īpaši svarīga klēpjdatoriem. Ja ierīce tiek atstāta automobilī, lidostā vai kopstrādes telpā, tās fiziska nozaudēšana nedrīkst pārvērsties par personas datu vai komercinformācijas noplūdi. Tomēr šifrēšana neatceļ vajadzību ziņot par zādzību - IT komandai joprojām jāatsauc aktīvās sesijas, jāpārbauda piekļuves žurnāli un, ja vajadzīgs, jāmaina paroles.
Atjauninājumus nevajadzētu atlikt bez termiņa. Dažās vidēs pirms plašas izvietošanas ir pamatoti pārbaudīt atjauninājumus uz nelielas ierīču grupas, lai novērstu savietojamības problēmas. Taču šāda pārbaude nedrīkst kļūt par iemeslu mēnešiem ilgi izmantot zināmu ievainojamību.
Aizsargājiet savienojumu un datus, ne tikai datoru
Mājas Wi-Fi tīkls reti tiek pārvaldīts ar tādu pašu disciplīnu kā uzņēmuma biroja tīkls. Vājas maršrutētāja paroles, novecojusi programmatūra un kopīgs tīkls ar viedtelevizoriem vai citām ierīcēm rada papildu riskus. Darbiniekiem jādod skaidras instrukcijas: izmantot WPA2 vai WPA3 aizsardzību, nomainīt ražotāja iestatīto paroli, regulāri atjaunināt maršrutētāju un neizmantot publiskus Wi-Fi tīklus bez apstiprinātas aizsardzības.
VPN var būt pareizs risinājums, ja darbiniekiem jāpieiet iekšējiem resursiem. Taču tas nav automātisks risinājums katrai mākoņa lietotnei. Dažkārt efektīvāka ir piekļuve, kas balstīta uz lietotāja identitāti, ierīces atbilstību drošības prasībām un konkrētu lietotni. Izvēle ir atkarīga no uzņēmuma infrastruktūras, lietotņu arhitektūras un datu jutīguma.
Datu aizsardzība nozīmē arī kontrolēt, kur faili tiek glabāti. Dokumenti, kas atrodas tikai darbinieka darbvirsmā vai personīgajā mākoņkrātuvē, rada darbības nepārtrauktības risku. Uzņēmuma informācijai jābūt glabātai apstiprinātās, pārvaldītās platformās ar piekļuves kontroli, versiju vēsturi un rezerves kopijām.
Ieplānojiet rīcību pirms ierīce pazūd vai tiek inficēta
Drošības incidentā laiks ir izšķirošs. Ja darbinieks nezina, kam ziņot par aizdomīgu e-pastu, nozagtu telefonu vai neparastu pieteikšanās paziņojumu, reakcija kavējas. Tas dod uzbrucējam vairāk laika pārvietoties sistēmās vai izplatīt ļaunprogrammatūru.
Vienkāršai incidentu procedūrai jāatbild uz trim jautājumiem: ko darbinieks dara uzreiz, kam viņš ziņo un ko IT dara tālāk. Piemēram, nozaudētas ierīces gadījumā darbinieks nekavējoties ziņo atbildīgajai personai, IT bloķē ierīci un aktīvās sesijas, bet vadība izvērtē, vai nepieciešams informēt klientus, partnerus vai uzraugošās institūcijas.
Regulāri pārbaudiet arī rezerves kopiju atjaunošanu. Rezerves kopija, kuru nav iespējams atjaunot saprātīgā laikā, nav pietiekama aizsardzība pret dīkstāvi. Jāzina, kuras sistēmas jāatjauno pirmās, cik ilgu pārtraukumu uzņēmums var pieļaut un kurš pieņem lēmumus krīzes situācijā.
Padariet drošību par pārvaldības procesu
Attālinātās darba vides risks mainās līdz ar uzņēmumu: tiek pieņemti jauni cilvēki, ieviestas lietotnes, atvērtas jaunas piekļuves un mainās partneri. Tāpēc ierīču drošība jāiekļauj regulārā IT pārvaldības ciklā, nevis jāatceras tikai pēc incidenta vai audita pieprasījuma.
Reizi ceturksnī ir vērts pārskatīt ierīču sarakstu, lietotāju piekļuves, neatbilstīgos atjauninājumus un rezerves kopiju testu rezultātus. Tāpat jāpārbauda darbinieku aiziešanas process: kontiem jābūt savlaicīgi slēgtiem, uzņēmuma datiem atgūtiem un ierīcēm nodotām vai dzēstām atbilstoši politikai.
Mazām un vidējām organizācijām ne vienmēr ir nepieciešama liela iekšējā kiberdrošības komanda. Toties ir nepieciešams noteikts īpašnieks, pārskatāmi procesi un regulāra tehniska uzraudzība. KSK IT pieeja šādās situācijās ir savienot ikdienas ierīču pārvaldību ar vadības līmeņa risku pārskatu, lai drošības lēmumi būtu samērojami ar uzņēmuma darbības vajadzībām un budžetu.
Droša attālinātā darba vide sākas ar konkrētu nākamo soli: noskaidrojiet, kuras ierīces šobrīd piekļūst jūsu datiem un kurām no tām nav pierādāmas atbilstības drošības prasībām. Šis pārskats bieži atklāj ne tikai tehniskas nepilnības, bet arī iespēju samazināt dīkstāves un incidentu izmaksas, pirms tās kļuvušas par biznesa problēmu.
