АВТОРИЗАЦИЯ
Блог
Как безопасно управлять парком удалённых устройств
Удалённая работа изменила не только место работы, но и ответственность компании за компьютеры, телефоны и доступ к данным. Вопрос о том, как управлять парком удалённых устройств, больше не является лишь повседневной задачей IT-отдела. Это напрямую влияет на кибербезопасность, продуктивность сотрудников, соответствие требованиям и способность продолжать работу в случае инцидента или смены персонала.
В небольшом предприятии риск часто возникает постепенно. Один сотрудник работает на личном компьютере, у другого остался устаревший ноутбук, третий использует права администратора, потому что так когда-то было удобнее. По отдельности эти исключения кажутся незначительными. Вместе они создают среду, в которой руководство не может уверенно сказать, какие устройства обрабатывают данные компании, защищены ли они и насколько быстро их можно восстановить.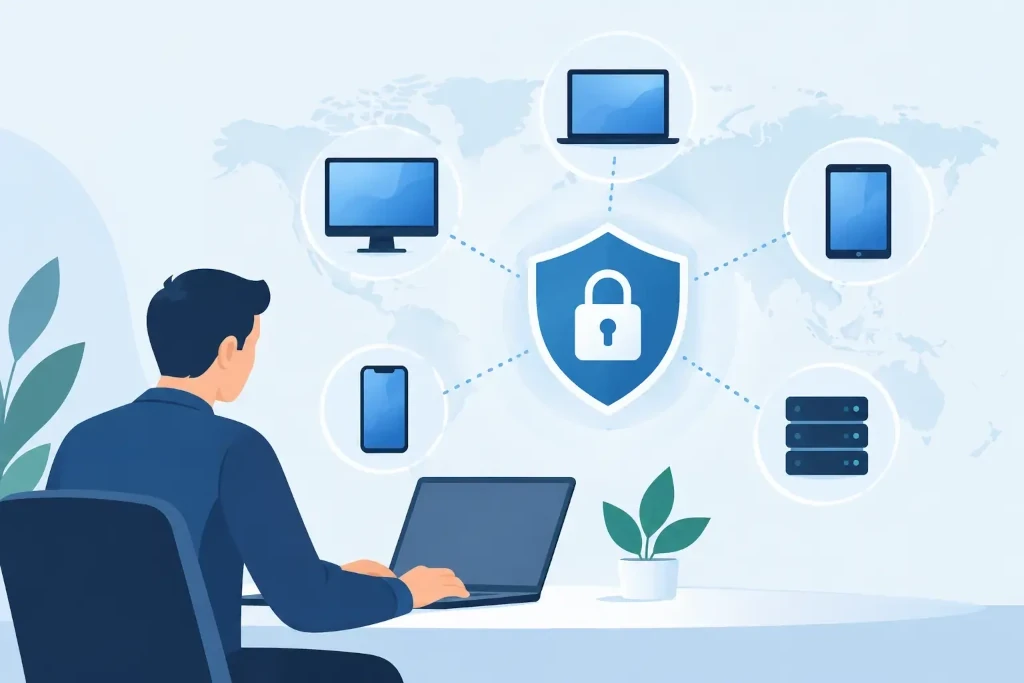
Начните с видимости, а не с покупки нового инструмента
Эффективное управление начинается с надёжного реестра устройств. В него следует включать не только ноутбуки и настольные компьютеры, но и мобильные телефоны, планшеты, серверы, сетевое оборудование и, при необходимости, специализированные рабочие станции. Каждое устройство должно быть привязано к ответственному пользователю, местоположению, статусу гарантии и жизненного цикла, а также к информации о назначенных системах.
Цель не в создании бюрократического списка. Цель — принимать обоснованные решения. Если сотрудник сообщает о потерянном компьютере, компания должна сразу знать, были ли на нём локальные данные, был ли диск зашифрован и можно ли удалённо заблокировать или стереть устройство. Если приближается планирование бюджета, реестр показывает, какое оборудование скоро потребует замены, а не заставляет реагировать только после поломки.
Для очень малого и стабильного количества устройств может хватить таблицы. Но по мере роста команды, числа филиалов или удалённых сотрудников ручной учёт быстро теряет точность. Тогда нужна централизованная система управления устройствами, которая автоматически собирает техническую информацию и фиксирует изменения.
Стандартизируйте устройства и процесс поставки
Управление удалённым парком устройств становится значительно проще, если в компании утверждены модели устройств, версии операционных систем и наборы программного обеспечения. Стандартизация снижает затраты на поддержку: IT-специалист не тратит время на решение одной и той же проблемы в пяти разных конфигурациях, а запасные части, лицензии и инструкции становятся предсказуемыми.
Новое устройство не должно попадать к сотруднику с мыслью, что всё необходимое он установит сам. Процесс поставки должен быть выстроен так, чтобы компьютер ещё до первого входа был зарегистрирован в системе управления, зашифрован, оснащён защитным ПО и подготовлен с необходимыми рабочими приложениями. Сотрудник входит под своей корпоративной учётной записью, а доступы назначаются в соответствии с ролью.
Этот принцип особенно важен для компаний с высокой текучестью кадров, сезонной занятостью или новыми подразделениями. Подготовленное, стандартизированное устройство уменьшает задержки в первый рабочий день и снижает вероятность ошибок. Также должен быть определён процесс возврата при прекращении трудовых отношений: доступы отзываются, данные сохраняются в соответствии с политикой, а устройство проверяется и готовится для следующего пользователя.
Как управлять парком удалённых устройств без компромиссов в безопасности
Удалённое управление не должно означать более широкие привилегии или меньший контроль. Наоборот — удалённая среда требует более последовательной дисциплины в области идентичности, доступа и безопасности устройств.
Первой основой является многофакторная аутентификация для всех важных сервисов, особенно электронной почты, хранилища файлов, удалённого доступа и административных инструментов. Одного пароля недостаточно, даже если он сложный. Вторая основа — принцип наименьших необходимых привилегий. Пользователи должны получать доступ только к тому, что нужно для их работы, а не ко всей системе ради удобства.
Устройства должны быть зашифрованы, с включённой блокировкой экрана и централизованно управляемой защитой от вредоносного ПО. Если ноутбук украден в гостинице или оставлен в транспорте, шифрование может стать границей между потерей оборудования и инцидентом утечки данных. В свою очередь, централизованная защита позволяет видеть, активно ли устройство, обнаружены ли на нём подозрительные признаки и требуется ли немедленная изоляция.
Важным является и чёткое решение по поводу личных устройств. В некоторых компаниях подход BYOD оправдан — например, если сотрудники используют мобильные телефоны для связи и доступ предоставляется только через защищённые приложения. Однако это подходит не для каждой роли и не для каждого типа данных. Если сотрудник обрабатывает данные клиентов, финансовую информацию или конфиденциальные документы, компании часто безопаснее предоставить управляемое рабочее устройство.
Обновления — это вопрос непрерывности работы
Устаревшее программное обеспечение — один из самых распространённых путей атаки. Однако неконтролируемое внедрение обновлений может вызвать и сбои в работе, например несовместимость с бухгалтерской системой, производственным ПО или специализированной периферией. Поэтому правильный подход — не просто требовать, чтобы все обновляли всё сразу.
Практическая модель предусматривает тестирование обновлений в небольшой пилотной группе, затем более широкое внедрение и контроль результата. Критические исправления безопасности следует распространять быстро, но изменения в важных для бизнеса системах требуют запланированного окна и сценария отката. Для руководства важнейший показатель — не то, сколько обновлений выпущено, а то, сколько устройств действительно соответствуют заданному уровню безопасности.
В том же процессе следует отслеживать лицензии на программное обеспечение. Неавторизованные приложения создают не только лицензионный риск, но часто и проблему безопасности. Централизованное управление помогает своевременно обнаружить неутверждённое ПО, лишние лицензии и приложения, которые больше не поддерживаются.
Создайте поддержку, которая не останавливается на заявке
Для удалённого сотрудника проблема с компьютером сразу может стать остановкой работы. Если нет местного IT-коллеги, процесс поддержки должен быть понятным и быстрым: куда подать инцидент, как определяется приоритет, что сотрудник может делать сам и когда нужно привлекать специалиста.
Однако зрелая модель поддержки — это не только реакция на обращения. Она использует мониторинг, чтобы выявлять риски до того, как их заметит пользователь — переполненный диск, неудачные процессы резервного копирования, перегрев, подозрительное подключение или повторяющиеся программные ошибки. Проактивные действия сокращают простой и позволяют использовать IT-бюджет на запланированные улучшения, а не на постоянное устранение аварий.
Также должна быть чёткая граница между повседневной поддержкой пользователей и управлением инцидентами. Признаки программы-вымогателя, подозрительный вход в учётную запись или потерянное устройство требуют заранее определённой эскалации, ответственных лиц и полномочий на принятие решений. В кризисный момент не время выяснять, кто может отключить доступ или уведомить клиентов.
Измеряйте качество управления на языке руководства
Руководящей команде не нужен еженедельный список технических предупреждений. Ей нужен понятный обзор рисков, затрат и непрерывности работы. Регулярный отчёт может показывать долю управляемых устройств, статус шифрования, количество не обновлённых устройств, состояние лицензий на ПО, тенденции инцидентов и устройства, которые приближаются к замене.
Эти показатели помогают связать IT-работу с бизнес-решениями. Например, большая доля устаревших компьютеров — это не только техническая проблема, но и планируемый риск для производительности, безопасности и бюджета. А регулярно проверенный фонд резервных ноутбуков может быть оправданным вложением для компании, где простой одного сотрудника влияет на обслуживание клиентов или доходы.
В практике KSK IT управление удалёнными устройствами рассматривается как часть более широкого IT-управления: устройство должно быть видимым, защищённым, обновлённым и связанным с процессами компании по доступу, резервному копированию и управлению инцидентами. Именно эта связь превращает отдельные технические инструменты в контролируемую рабочую среду.
Следующий полезный шаг — не сразу менять всю техническую среду, а проверить один вопрос: может ли компания в течение 30 минут назвать все устройства, имеющие доступ к её критическим данным? Если ответ неубедителен, упорядочивание управления парком устройств является обоснованным приоритетом.
