AUTORIZĀCIJA
Blogs
Kā samazināt IT dīkstāvi bez biznesa zaudējumiem
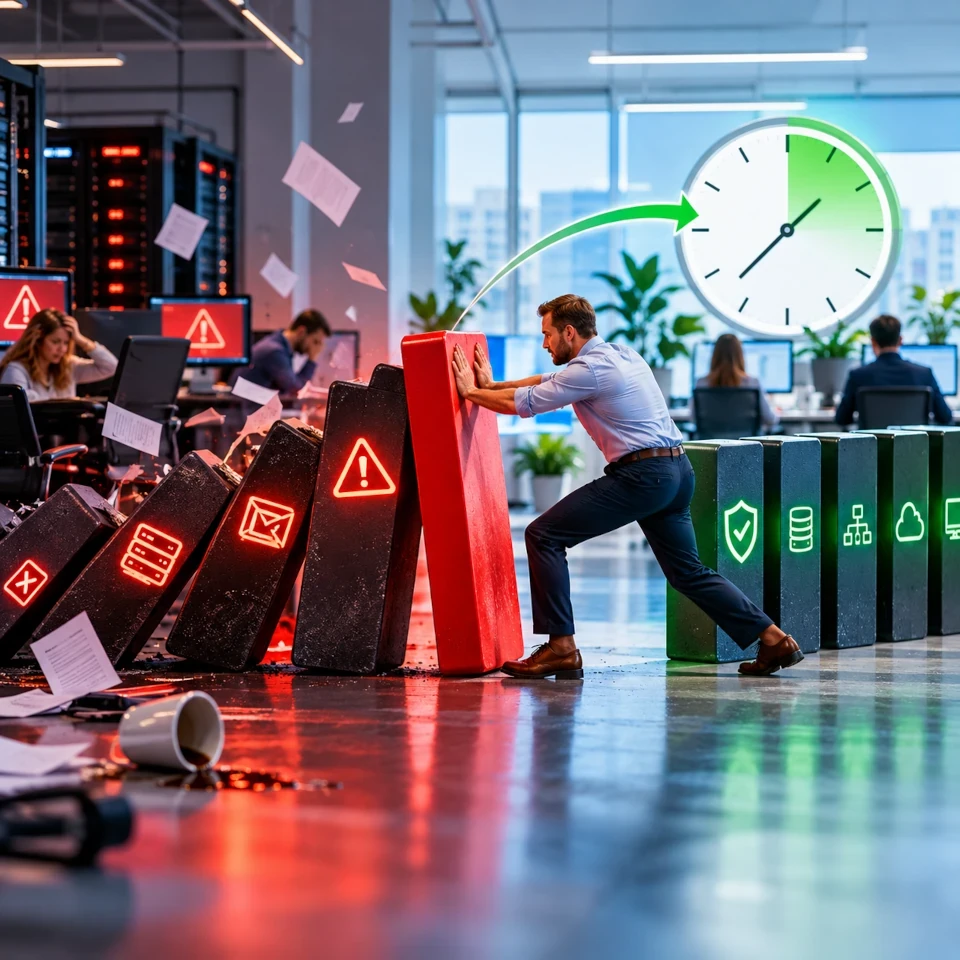
Pirmdienas rītā nedarbojas piekļuve klientu sistēmai, noliktava nevar apstrādāt pasūtījumus, bet finanšu komanda netiek pie rēķiniem. Šādā situācijā jautājums, kā samazināt IT dīkstāvi, vairs nav tikai tehnisks uzdevums. Tas ir jautājums par ieņēmumiem, reputāciju, darbinieku produktivitāti un uzņēmuma spēju izpildīt solījumus klientiem.
IT dīkstāve ne vienmēr nozīmē pilnīgu serveru vai interneta atteici. Tā var būt lēna biznesa sistēma, nepieejams mākonis, bloķēts lietotāja konts, bojāts tīkla komponents vai neveiksmīgs programmatūras atjauninājums. Efektīva pieeja nav balstīta vienā rīkā vai lielākā IT budžetā. Tā sākas ar skaidru prioritāšu noteikšanu, pārskatāmu atbildību un regulāri pārbaudītu nepārtrauktības plānu.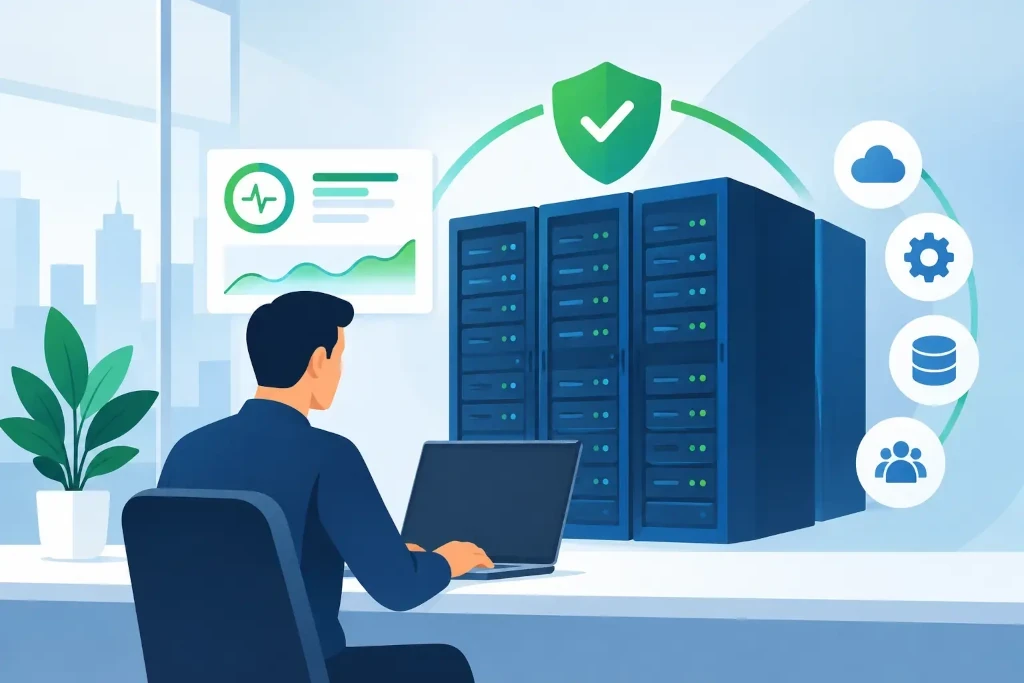
IT dīkstāves cena jāvērtē biznesa valodā
Dīkstāves izmaksas veido ne tikai IT speciālista darba stundas vai jaunas iekārtas cena. Jāņem vērā neapstrādātie pasūtījumi, kavēti maksājumi, dīkstāvē esošs personāls, klientu uzticības zudums un iespējamie līgumsodi. Uzņēmumam ar nelielu komandu pat divu stundu pārtraukums var radīt būtisku operacionālu slodzi, jo nav cilvēku, kuri paralēli spētu uzturēt manuālu darba procesu.
Tāpēc pirmais solis ir definēt, kuras sistēmas ir kritiskas un cik ilgi uzņēmums var iztikt bez katras no tām. E-pasts parasti ir svarīgs, taču ražošanas uzņēmumam kritiskāka var būt noliktavas vadības sistēma. Profesionālo pakalpojumu uzņēmumam lielākais risks var būt piekļuves zudums klientu dokumentiem. Prioritātes nevar noteikt tikai IT nodaļa - tās jāapstiprina vadībai un procesu īpašniekiem.
Nosakiet atjaunošanas mērķus
Katram svarīgajam pakalpojumam jānosaka divi praktiski rādītāji. Atjaunošanas laika mērķis nosaka, cik ātri sistēmai jāatgriežas darbā pēc incidenta. Savukārt pieļaujamais datu zuduma apjoms nosaka, cik seni dati drīkst būt atjaunošanas punktā.
Piemēram, klientu pasūtījumu sistēmai var būt nepieciešama darbības atjaunošana vienas stundas laikā un datu zudums ne ilgāks par 15 minūtēm. Arhīva failu krātuvei var pieļaut ilgāku atjaunošanas laiku. Šī atšķirība ir būtiska, jo vienādu aizsardzības līmeni visām sistēmām nodrošināt ir dārgi un ne vienmēr pamatoti.
Kā samazināt IT dīkstāvi ar proaktīvu uzraudzību
Daudzas atteices sākas kā nelieli signāli: pieaug diska noslodze, krītas interneta savienojuma kvalitāte, servera rezerves barošanas iekārta zaudē jaudu vai rezerves kopija beidzas ar kļūdu. Ja uzņēmums par problēmu uzzina tikai tad, kad darbinieks nevar pieslēgties sistēmai, reakcija jau ir novēlota.
Proaktīva uzraudzība ļauj pamanīt novirzes pirms tās pāraug incidentā. Tai jāaptver ne tikai serveri, bet arī tīkla iekārtas, interneta pieslēgumi, mākoņpakalpojumu pieejamība, rezerves kopiju statuss, drošības notikumi un kritisko lietojumprogrammu darbība. Svarīgi ir nevis savākt pēc iespējas vairāk brīdinājumu, bet noteikt, kuri no tiem prasa tūlītēju rīcību un kam tie tiek eskalēti.
Uzraudzība ir īpaši vērtīga uzņēmumiem bez plašas iekšējās IT komandas. Tā nodrošina, ka infrastruktūras stāvoklis netiek pārbaudīts tikai pēc lietotāju sūdzībām vai regulāriem apmeklējumiem. Vienlaikus uzraudzības sistēma pati par sevi neatrisina problēmas - nepieciešams atbildīgais, kurš reaģē uz paziņojumu, analizē cēloni un novērš atkārtošanās risku.
Rezerves kopijas nav atjaunošanas plāns
Rezerves kopija ir pamats, taču tā negarantē ātru darba atsākšanu. Ja kopijas nav pārbaudītas, nav skaidrs, vai tajās ir vajadzīgie dati, vai atjaunošana darbosies un cik ilgu laiku tā aizņems. Ransomware incidentos risks ir vēl lielāks - uzbrucēji var mēģināt šifrēt vai dzēst arī pieejamās rezerves kopijas.
Praktiska pieeja paredz vairākus aizsardzības slāņus: regulāras kopijas, atsevišķu glabāšanas vidi, piekļuves kontroli un pārbaudītu atjaunošanas procedūru. Kritiskām sistēmām var būt nepieciešama arī nemainīga kopija, kuru noteiktu laiku nevar modificēt vai dzēst. Šāds risinājums palielina izmaksas, taču samazina iespēju, ka kiberincidenta laikā tiek zaudētas gan darba, gan rezerves datu versijas.
Atjaunošanas tests ir viens no vērtīgākajiem nepārtrauktības kontroles pasākumiem. Tas var būt vienkāršs faila atjaunošanas tests vai pilnvērtīgs kritiskas sistēmas atjaunošanas scenārijs izolētā vidē. Testa laikā bieži atklājas nepilnīgas instrukcijas, trūkstošas piekļuves tiesības, neatbilstošas licences vai pārāk optimistiski pieņēmumi par atjaunošanas laiku.
Samaziniet risku pārmaiņu laikā
Plānotas pārmaiņas ir biežs dīkstāves cēlonis. Jauns ugunsmūris, Microsoft 365 konfigurācijas maiņa, ERP atjauninājums vai serveru migrācija var uzlabot vidi, bet tikai tad, ja izmaiņas tiek vadītas disciplinēti. Steiga un nepilnīga dokumentācija parasti maksā vairāk nekā rūpīga sagatavošanās.
Pirms būtiskām izmaiņām jāizvērtē ietekme uz saistītajām sistēmām, jāizveido atgriešanās plāns un jānosaka atbildīgās personas. Izmaiņas, kas skar klientu darbu, ieteicams plānot ārpus aktīvākā darba laika, tomēr arī tas nav universāls risinājums. Uzņēmumam ar starptautiskiem klientiem vai nepārtrauktu ražošanas procesu var nebūt pilnīgi droša laika loga. Tādēļ izšķiroša ir spēja ātri atgriezties pie iepriekšējās, strādājošās konfigurācijas.
Regulāra infrastruktūras dokumentēšana šeit ir praktiska nepieciešamība, nevis birokrātija. Aktuāla tīkla shēma, sistēmu saraksts, piekļuves atbildības un licenču pārskats paātrina incidenta novēršanu. Ja būtiska informācija glabājas tikai viena darbinieka zināšanās, uzņēmums ir ievainojams arī tad, ja tehnoloģijas darbojas nevainojami.
Izveidojiet incidentu vadības kārtību
Dīkstāves laikā komandai nevajadzētu improvizēt, kam zvanīt un ko informēt. Incidentu vadības kārtība nosaka, kurš pieņem lēmumus, kurš koordinē tehnisko darbu, kā tiek informēti lietotāji un kad jāiesaista ārējie piegādātāji. Jo lielāka ir neskaidrība komunikācijā, jo ilgāk var turpināties faktiskā dīkstāve.
Kārtībai jābūt pietiekami vienkāršai, lai to izmantotu stresa situācijā. Tajā jāiekļauj kontaktpersonas, kritisko sistēmu prioritātes, eskalācijas līmeņi un komunikācijas paraugi darbiniekiem vai klientiem. Nav nepieciešams katru incidentu pārvērst par plašu krīzi, taču savlaicīga un godīga informācija mazina spekulācijas un palīdz biznesa komandām pielāgot darbu.
Pēc incidenta jāveic īsa, strukturēta analīze. Mērķis nav atrast vainīgo, bet saprast cēloni, novērtēt reakcijas kvalitāti un noteikt konkrētu uzlabojumu. Ja vienam un tam pašam lietotājam regulāri rodas piekļuves problēmas, ja rezerves kopijas kļūdas atkārtojas vai tīkla iekārta periodiski pārstartējas, tas ir pārvaldības jautājums, nevis atsevišķi nesaistīti gadījumi.
Piesaistiet atbilstošu kompetenci un vadības pārskatu
Mazām un vidējām organizācijām ne vienmēr ir ekonomiski pamatoti uzturēt pilna apjoma iekšējo IT komandu ar infrastruktūras, kiberdrošības, mākoņpakalpojumu un nepārtrauktības kompetenci. Taču risks nepazūd, ja šīs prasmes nav pieejamas uzņēmumā. Šādā situācijā pārvaldīts IT atbalsts un ārēja IT vadības kompetence var nodrošināt gan ikdienas uzraudzību, gan stratēģisku skatījumu uz riskiem un investīcijām.
KSK IT pieeja šādos projektos ir balstīta uz vides izvērtēšanu, prioritāšu saskaņošanu ar vadību un izmērāmu uzlabojumu plānu. Tas var ietvert rezerves kopiju auditu, katastrofu atkopšanas scenāriju, tīkla modernizāciju vai atbildību sakārtošanu starp vairākiem piegādātājiem. Izšķiroši ir tas, lai IT partneris saprastu ne tikai tehnisko konfigurāciju, bet arī to, kur dīkstāve rada lielāko biznesa ietekmi.
Vadībai regulāri jāsaņem īss, saprotams pārskats: kādi incidenti notikuši, kāds bija to ilgums, kādi riski ir atklāti un kādi lēmumi nepieciešami. Šāda pārskatāmība palīdz pieņemt pamatotus lēmumus par investīcijām, negaidot nākamo nopietno atteici.
Vislabākais brīdis pārbaudīt uzņēmuma gatavību nav pēc incidenta, bet pirms tā. Izvēlieties vienu kritisko sistēmu, izrunājiet tās atteices scenāriju ar procesa īpašnieku un pārbaudiet, vai atbildes uz galvenajiem jautājumiem ir dokumentētas un praktiski īstenojamas. Šis nelielais solis bieži kļūst par sākumu būtiski drošākai un paredzamākai IT videi.
